SentinelOne Purple AI 같은 서비스 제작하기: 보안 로그 검색·사건 요약·승인 대응 제작법
보안 이벤트를 정규화하고 근거가 연결된 조사 결과와 승인 기반 대응으로 이어지는 AI 보안 관제 서비스의 구현 구조를 설명합니다.
핵심 요약
1. 여러 보안 로그를 찾아 사건의 흐름과 근거를 정리하고 승인된 대응으로 연결하는 서비스를 만듭니다. 2. OCSF·OpenSearch API·Claude API와 Wazuh API를 기능별 구현 후보로 사용할 수 있습니다. 3. 조직별 조회 권한, 시간·이벤트 연결, 대응 승인과 실행 결과 확인은 자체 로직이 담당합니다.
SentinelOne Purple AI에서 참고할 가치는 분석가가 많은 보안 이벤트에서 조사할 단서를 찾도록 돕는 것입니다. AI 보안 관제 서비스를 제작할 때는 검색·설명·실행의 결과를 각각 확인할 수 있어야 합니다. 아래는 보안 조사 AI 에이전트 구축을 위한 구현 대안으로, 해당 제품의 내부 기술을 설명하는 것은 아닙니다.
서로 다른 보안 로그를 검색 가능한 형태로 모으기
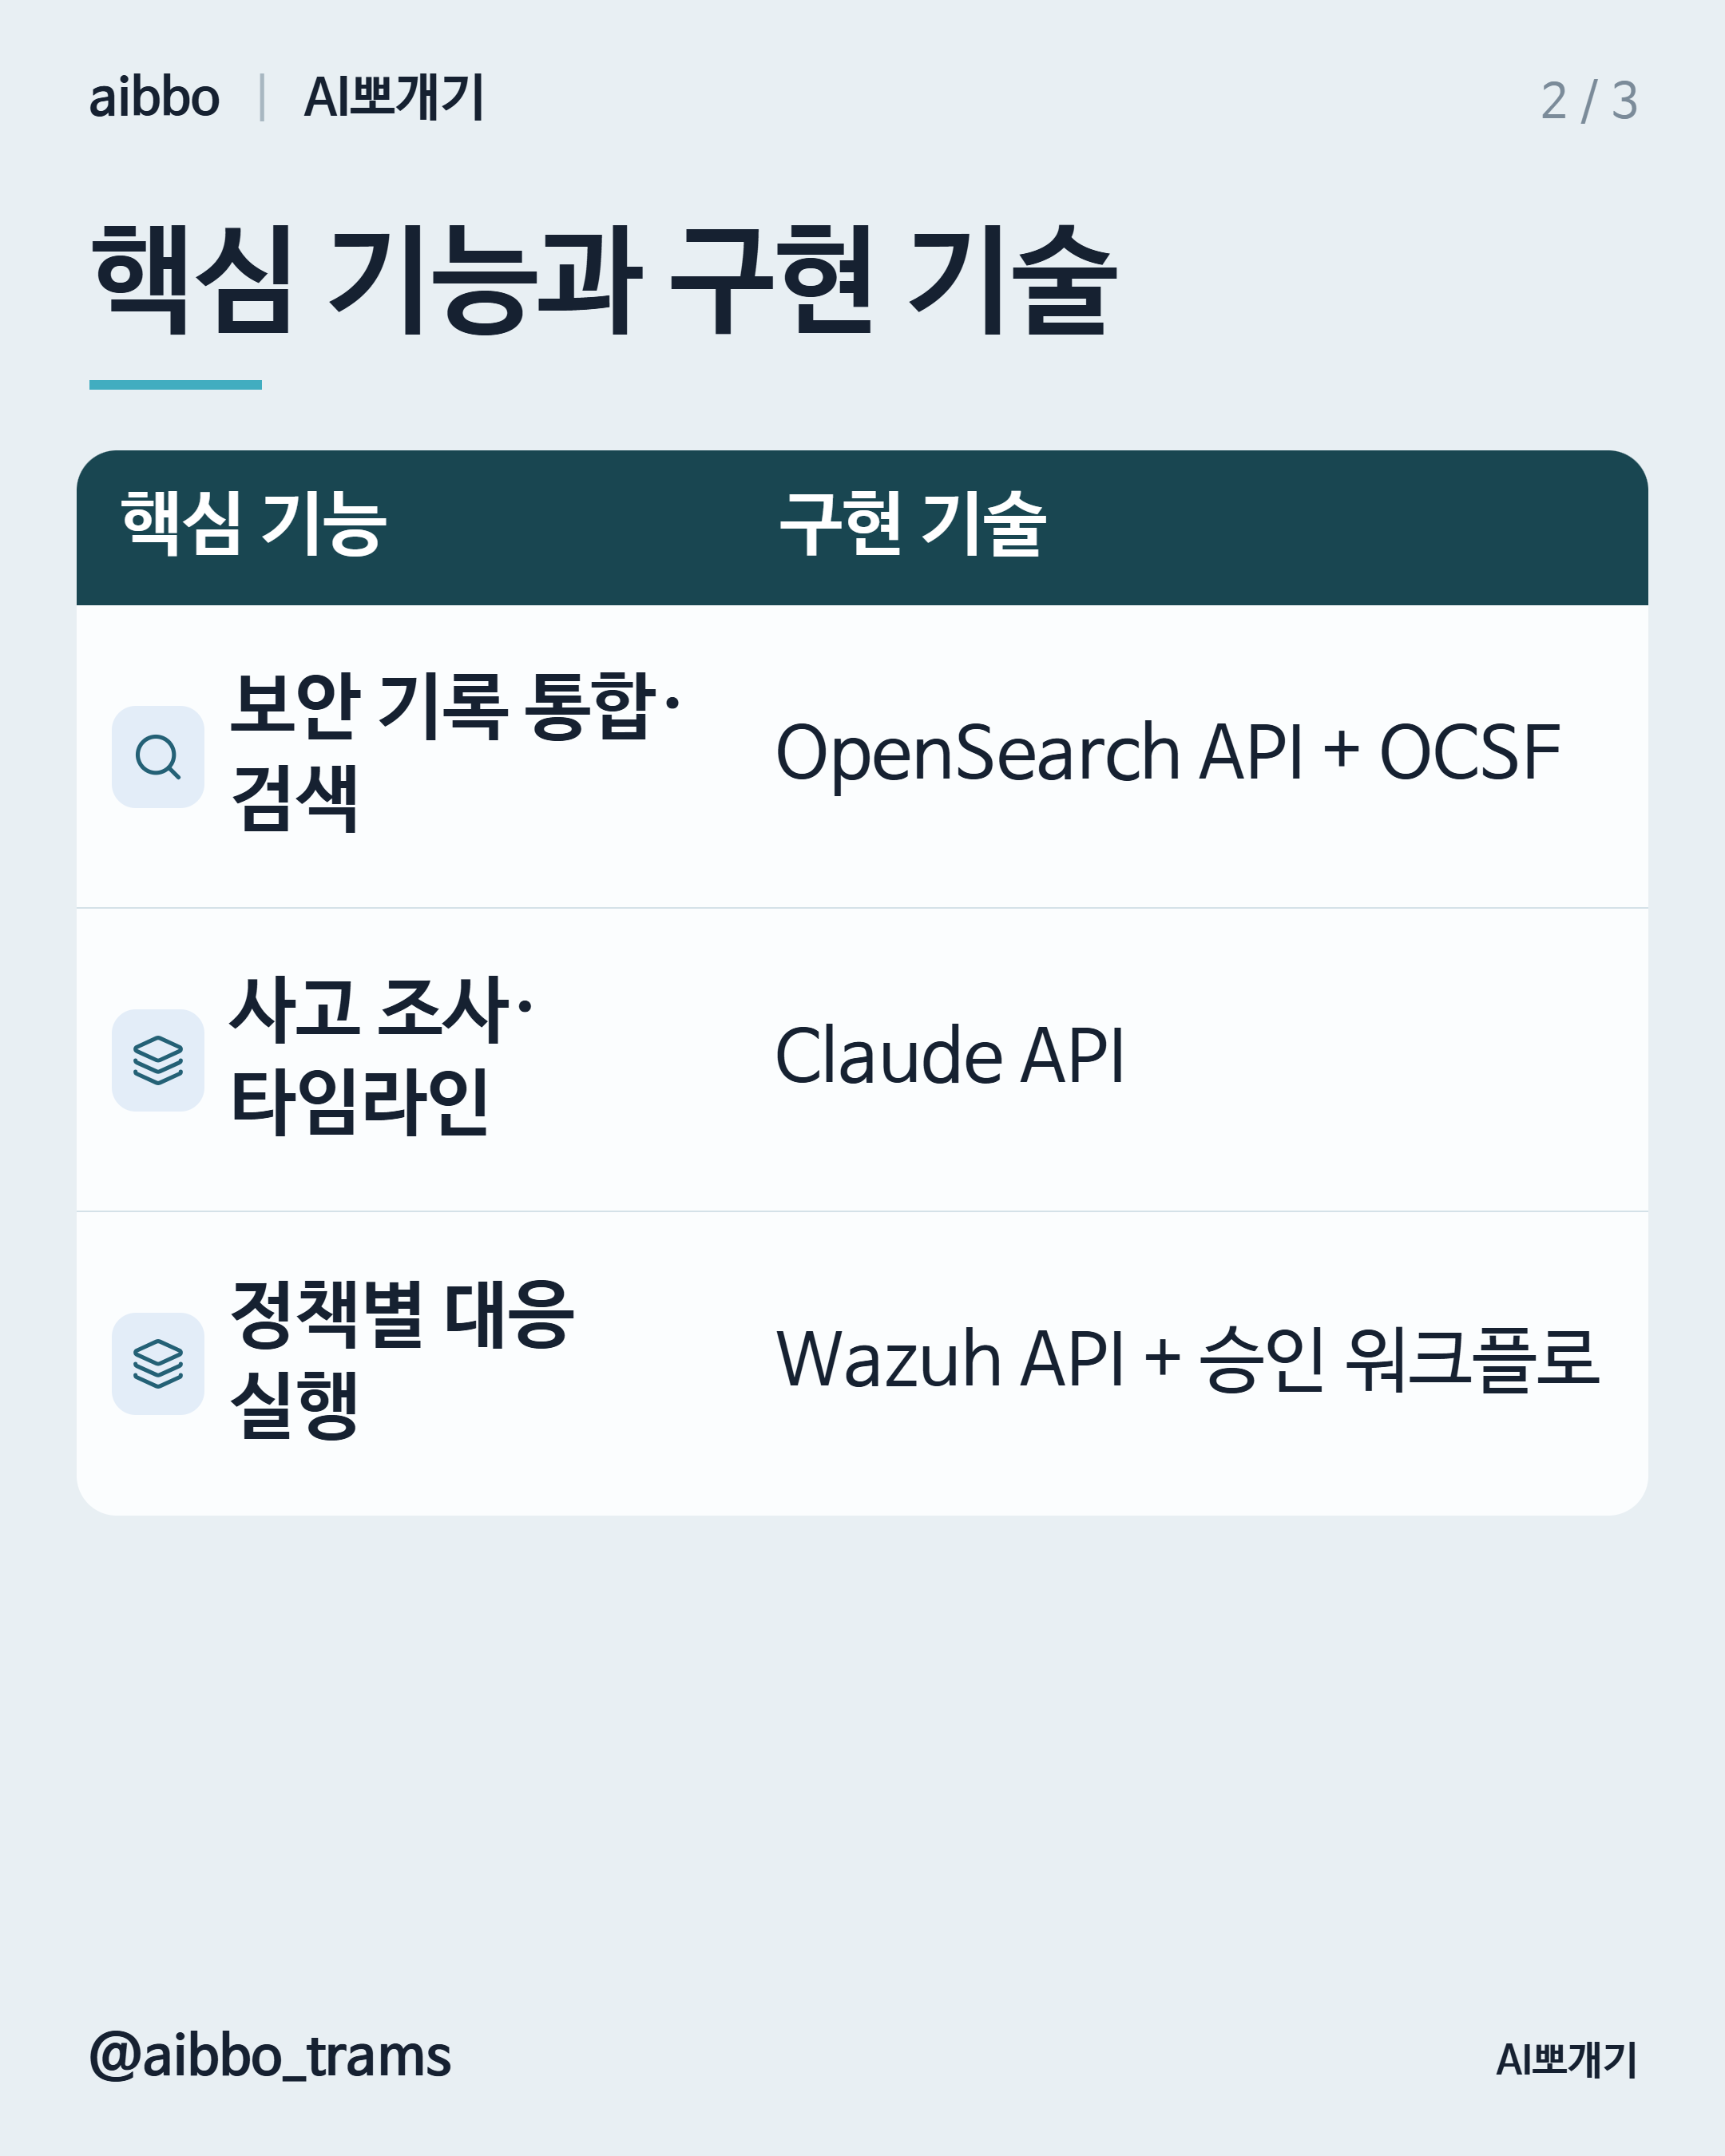
입력은 접근 기록, 단말 이벤트와 탐지 알림 등 이용 권한이 있는 데이터입니다. OCSF 로그 정규화를 참고해 시간·대상·행위·결과 등 공통 필드를 정리하고 OpenSearch에 검색할 데이터를 구성할 수 있습니다. 원본 로그와 변환 결과는 식별자로 연결합니다.
자체 코드는 시간대와 수집 시각, 비어 있는 필드와 중복 이벤트를 처리합니다. 조직이나 고객별 데이터는 조회 범위를 분리하고 보관 기간을 적용합니다. 출력은 출처와 수집 상태가 있는 검색 자료이며, 일부 수집이 중단됐을 때 완전한 데이터처럼 보이지 않도록 합니다.
자연어 질문을 제한된 로그 검색으로 바꾸기
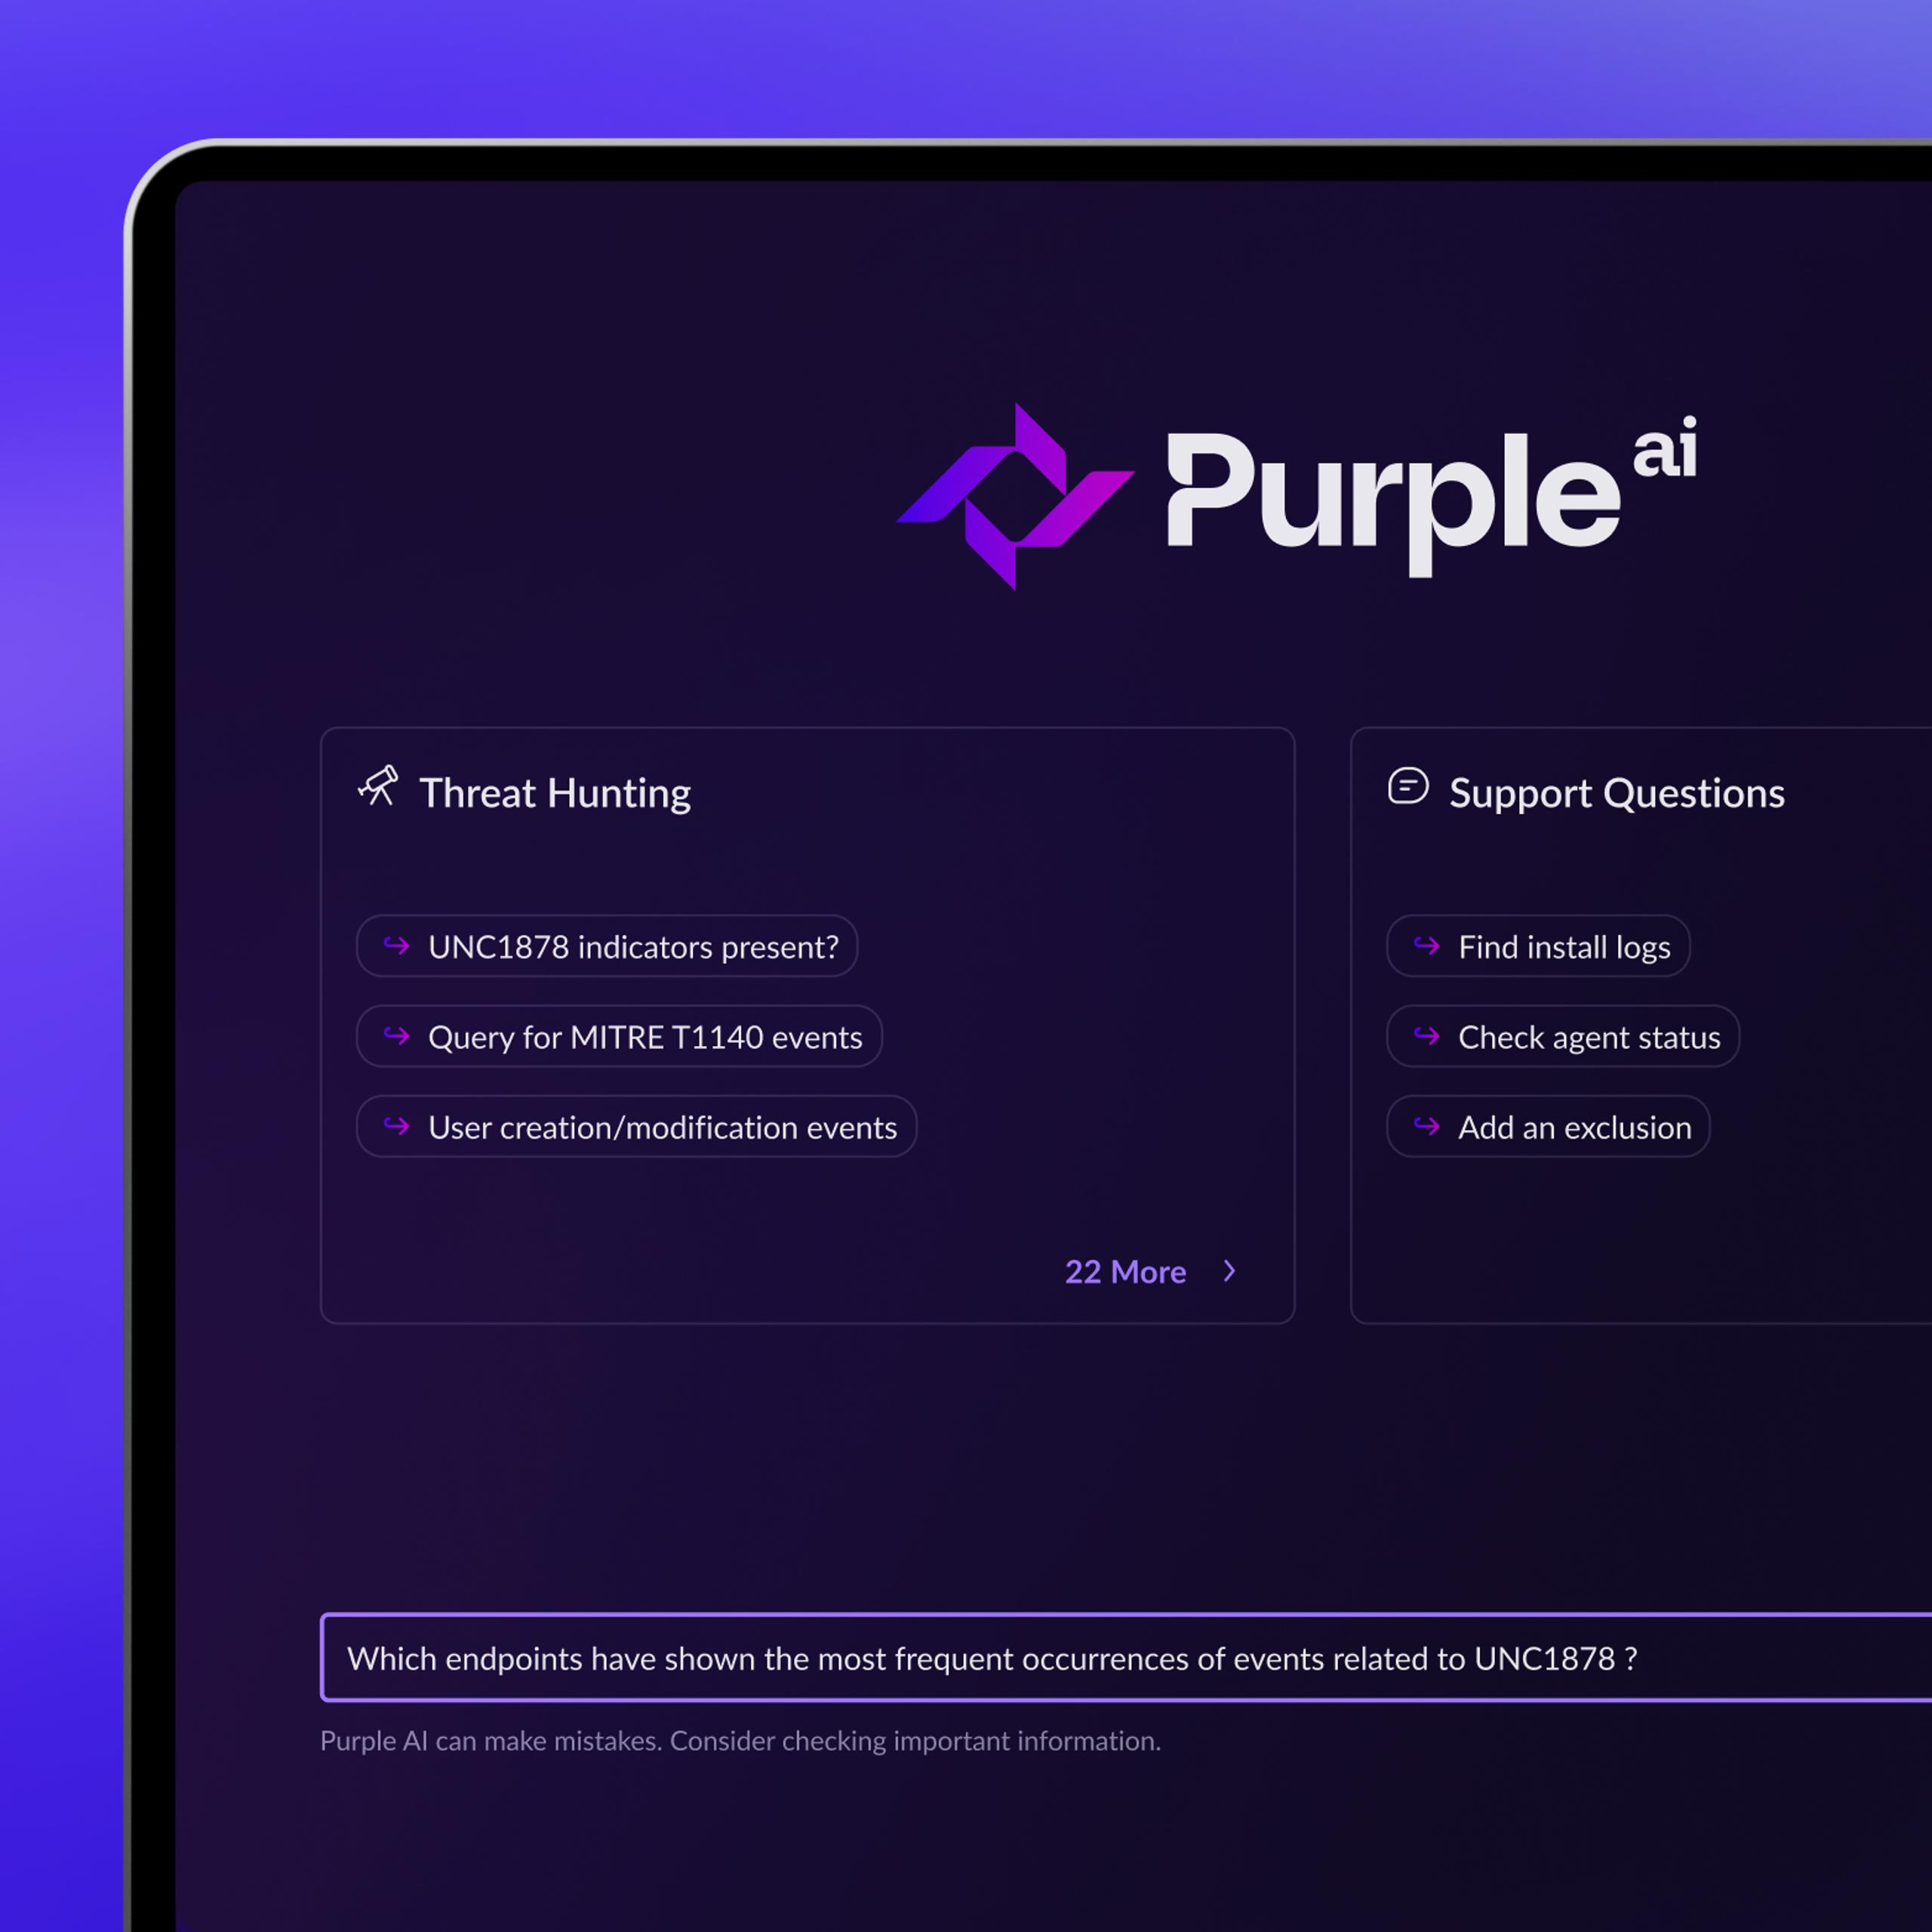
입력은 분석가의 질문과 조회 가능한 데이터 범위입니다. 생성 모델로 검색 조건 후보를 만들고 OpenSearch API에 연결하는 구성을 사용할 수 있습니다. 자체 코드는 허용 필드와 기간·결과 수를 검사해 지나치게 넓거나 권한 밖의 검색을 제한합니다.
OpenSearch 보안 로그 검색 결과에는 이벤트 ID와 원본 위치를 함께 표시합니다. 검색 조건을 사용자가 확인하고 수정할 수 있게 하면 결과가 나온 이유도 이해하기 쉽습니다. 출력은 질문에 해당하는 이벤트와 적용한 조건이며, 검색 결과가 없다는 이유만으로 위협이 없다고 단정하지 않습니다.
사건 타임라인과 조사 요약 만들기
입력은 선별한 이벤트와 자산·사용자 관련 정보입니다. Claude API에 필요한 근거를 전달해 사건의 시간 순서와 조사할 항목을 정리하도록 구성합니다. 로그 안의 문장은 조사 자료로 취급하고 도구 실행 지시로 사용하지 않도록 입력을 분리합니다.
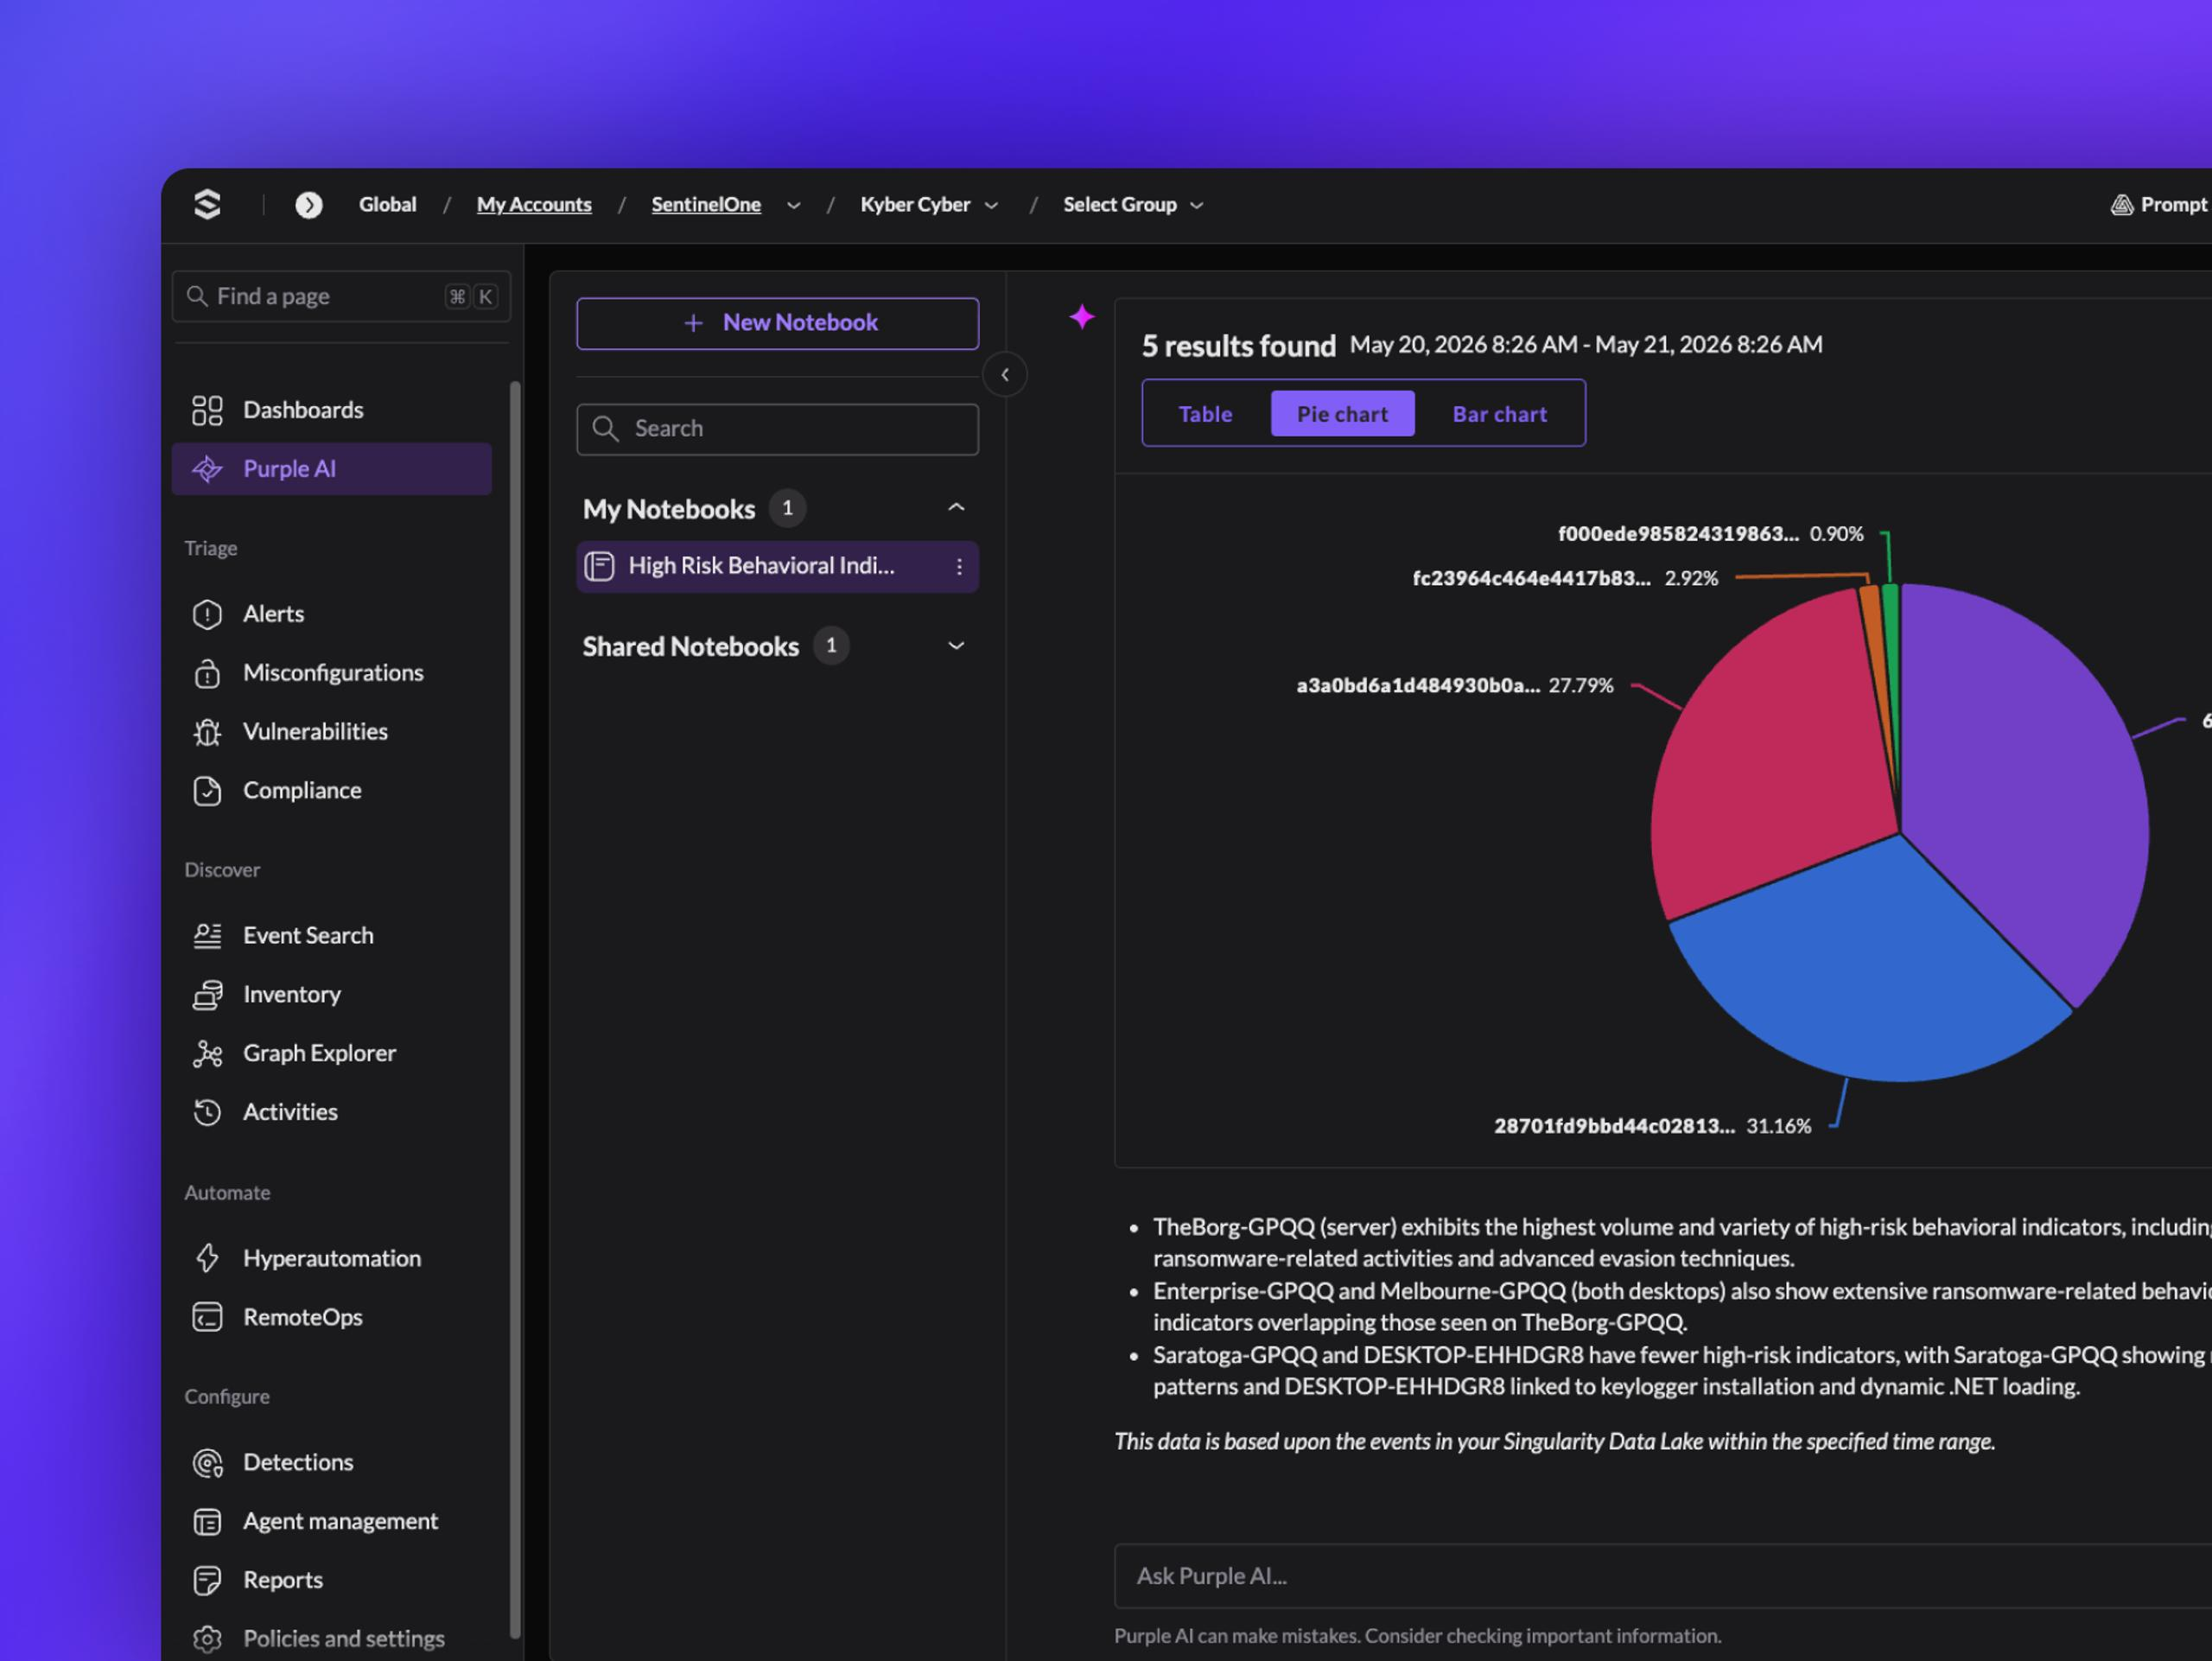
자체 로직은 요약 문장과 근거 이벤트 ID를 연결하고 시간 순서가 맞는지 검사합니다. 관찰된 사실, 가능한 해석과 추가 확인 사항을 구분해 보여줍니다. 출력은 침해 사고 타임라인 분석과 근거 목록이며, 누락된 자료가 있으면 조사 한계도 함께 표시합니다.
승인된 대응만 실제 실행으로 연결하기
입력은 확인된 사건과 대응 정책, 담당자의 승인입니다. Wazuh API를 연결 후보로 사용할 때 실제 설치한 에이전트와 API가 지원하는 작업 범위를 먼저 확인합니다. 자체 서버는 허용된 작업과 대상, 필요한 승인자를 정책으로 관리합니다.
Wazuh 승인 기반 대응에서는 AI의 제안과 실행 요청을 분리합니다. 승인 이후에도 대상과 상태를 다시 검사하고 작업 ID를 붙여 중복 실행을 방지합니다. 출력은 요청한 대응과 실제 처리 결과이며, 결과가 불명확하면 성공으로 표시하지 않고 대상 상태부터 확인합니다.
분석가가 검토할 수 있는 운영 이력 남기기
보안 조사 보고서 자동화는 모델이 만든 설명뿐 아니라 어떤 범위의 로그를 조회했는지까지 남겨야 합니다. 검색 조건, 근거 ID, 모델 응답과 승인·실행 기록을 연결하면 검토와 재현이 가능합니다. 민감한 로그는 필요한 범위만 모델에 전달하고 열람 권한을 적용합니다.
경보 분류가 실제 업무에 도움이 되는지 평가하려면 분석가의 수정 결과와 놓친 사례를 별도로 모읍니다. AI 스킬에는 조사 순서와 보고서 형식을 담고, 권한과 실행 정책은 코드로 구현합니다. 연결할 보안 데이터와 대응 업무를 정리해 트램스 AI에 제작을 문의해 주세요: https://trams.co.kr/ai-si/contact/#inquiry
참고 자료
- https://www.sentinelone.com/platform/purple/
- https://docs.opensearch.org/latest/api-reference/
- https://platform.claude.com/docs/en/agents-and-tools/tool-use/overview
- https://platform.claude.com/docs/en/build-with-claude/overview
- https://documentation.wazuh.com/current/user-manual/api/index.html
- https://www.sentinelone.com/blog/transforming-the-soc-with-purple-ai/
- https://www.sentinelone.com/press/sentinelone-opens-purple-ai-agentic-investigation-to-all-customers-bringing-frontier-ai-directly-into-the-soc/
- https://byline.network/2026/06/22-576/
- https://docs.opensearch.org/latest/api-reference/search-apis/search/
- https://github.com/ocsf
- https://documentation.wazuh.com/current/user-manual/api/rbac/reference.html
- https://documentation.wazuh.com/current/user-manual/capabilities/active-response/how-to-configure.html
비슷한 AI 서비스를
사업에 적용하고 싶으신가요?
아이디어와 필요한 기능을 알려주시면 제작 범위와 방법을 검토합니다.